Tecnologia
Cyber Resilience Act: dall’11 settembre scatta l’obbligo di segnalazione UE


Un singolo difetto in un software condiviso può colpire molte imprese maltesi che non ne hanno mai sentito il nome.
Dal nostro ufficio di Birgu, l’intera catena di fornitura sembra stare in un giro di venti minuti in auto. Il fondatore potrebbe essere dietro l’azienda che produce lettori di carte come quello che ha mostrato “errore di rete” al banco di Marija il 19 luglio 2024 durante l’incidente CrowdStrike. Lo sviluppatore potrebbe aver scritto l’app che ha acceso il tablet il giorno in cui è arrivato un ordine Bolt al banco dei pastizzi. Il rivenditore potrebbe essere quello che ha finalmente convinto Nanna Rose a non prendere un frigorifero smart. E metà dei clienti è comunque ancora in coda per i pastizzi. Da qui è facile scambiare questa vicinanza per il quadro completo.
Raramente lo è. Un dispositivo connesso costruito a Kirkop e venduto in tutta Europa può finire per dover essere valutato in mezza dozzina di mercati contemporaneamente, ognuno con il proprio regolatore che si aspetta di sentirvi.
 Una panoramica delle scadenze di segnalazione del CRA in vigore dall’11 settembre.
Immaginate un’operazione di 12 persone al Mosta Technopark, il tipo di azienda che produce sensori smart e controllori per l’aria condizionata e l’automazione degli edifici. È già un’impresa leggermente più grande della media: il 94 per cento delle 60.856 imprese attive di Malta impiega meno di dieci persone, secondo il National Statistics Office. Sono le 16:30 di un venerdì e qualcuno sta monitorando la dashboard. Vede comparire gli allarmi, il che significa che uno dei dispositivi già immessi sul mercato ha una vulnerabilità, e non è lì ferma: viene attivamente sfruttata, proprio ora, da qualche parte. Entro le 16:30 di sabato, deve essere presentato un rapporto sulla nuova Single Reporting Platform di ENISA. Non lunedì. Sabato.
Quella scadenza esiste per via di ciò che è cambiato l’11 settembre di quest’anno.
L’obbligo di segnalazione del Cyber Resilience Act è entrato in vigore quel giorno, quindici mesi prima che il Regolamento diventi pienamente applicabile. Non aspetta la grande scadenza di conformità di dicembre 2027, e si applica sia che un prodotto sia nuovo di zecca sia che sia rimasto su uno scaffale, mezzo dimenticato, per tre anni. Una volta che un produttore viene a conoscenza del fatto che una vulnerabilità viene attivamente sfruttata, parte il conto alla rovescia: un allarme preliminare al CSIRT nazionale e a ENISA entro 24 ore, una notifica più completa entro 72, e un rapporto finale entro 14 giorni da una correzione, oppure un mese se a scatenarlo è stato un incidente grave.
La maggior parte delle imprese maltesi conosce già una versione di questa sensazione grazie al GDPR, dove una violazione di dati personali dà 72 ore per notificare. Il primo termine del CRA è ancora più breve, e non riguarda affatto i dati personali. Riguarda il prodotto stesso, in particolare la sua sicurezza, e il conto alla rovescia parte nel momento in cui se ne viene a conoscenza, non nel momento in cui si termina l’indagine.
A Malta, quell’allarme preliminare va alla MITA, nel suo ruolo di CSIRT nazionale. Non va a un giornale.
Nella stessa settimana in cui l’obbligo è entrato in vigore, The Hacker News ha riportato che i ricercatori di sicurezza di Wiz avevano rivelato una catena di falle che permetteva agli aggressori di ottenere il controllo da amministratore di repository software self-hosted, il tipo che sta dietro quasi ogni pipeline di build aziendale. BleepingComputer ha riportato una campagna di phishing che ha raggiunto circa 347.000 indirizzi email, mirata ai clienti di un produttore di hardware wallet. Una falla di massima gravità in una piattaforma di code-hosting molto diffusa è stata segnalata come attivamente sfruttata dalle autorità nazionali in tutta l’UE. Niente di tutto questo è finito in prima pagina qui. È esattamente per questo che è stato introdotto il nuovo obbligo di segnalazione, e parte di questi episodi avrà toccato software della catena di fornitura che le imprese maltesi usano senza mai conoscere il nome dello strumento.
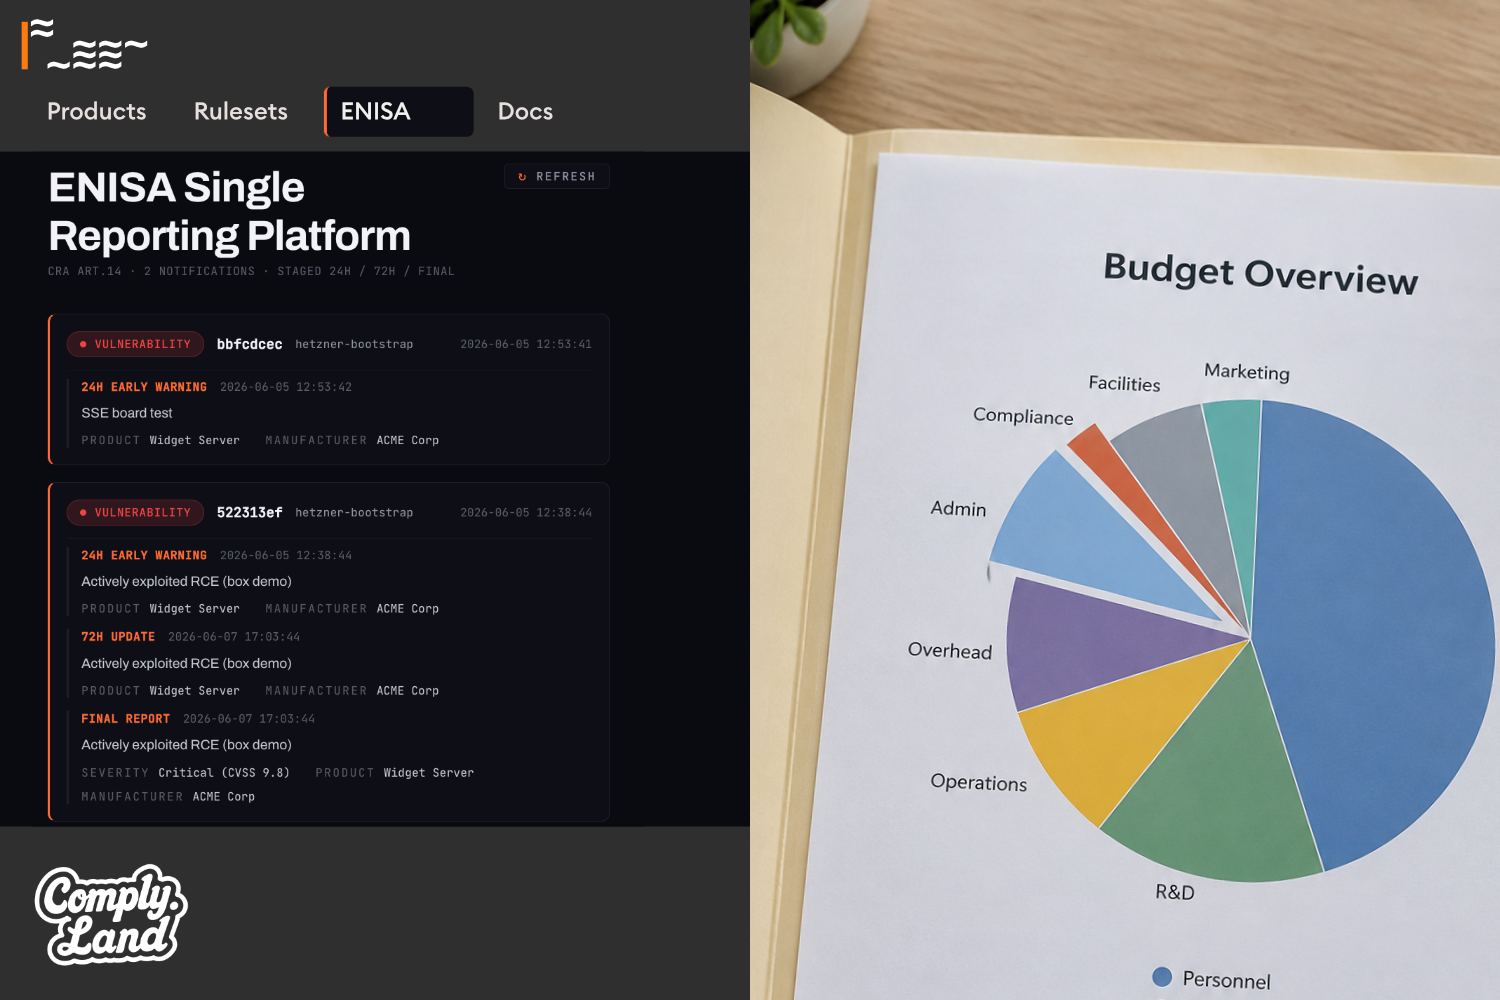 La dashboard segnala già la vulnerabilità. Il vostro budget l’ha già raggiunta?
Lo stesso obbligo arriva oltre il produttore di controllori AC da dodici persone. Copre anche i gateway di pagamento e le piattaforme di gioco che costituiscono una quota molto più ampia dell’economia del software maltese, la maggior parte gestiti da team non molto più grandi. Se producete o vendete un prodotto connesso nell’UE e qualcosa al suo interno viene sfruttato, ora avete un termine legale che corre, che ne abbiate letto o meno sui giornali. La MITA, nel suo ruolo di CSIRT nazionale di Malta, è dove quel rapporto deve arrivare.
Quel team di 12 persone al Mosta Technopark non costruisce infrastrutture critiche. Costruisce controllori per l’aria condizionata, ma utilizza strumenti di una catena di fornitura più ampia che opera a livello internazionale. Secondo il CRA, questo conta comunque, perché il dispositivo si connette comunque, riporta comunque dati, e può comunque essere la porta d’ingresso attraverso cui passa un aggressore.
La dimensione di una PMI cambia poco riguardo all’obbligo di segnalazione del CRA. Un team di dodici persone e una multinazionale affrontano lo stesso termine di 24 ore una volta che sanno che una vulnerabilità viene attivamente sfruttata. Ciò che cambia è se qualcuno nell’azienda ha effettivamente calcolato, in anticipo, il budget necessario per impostare il sistema di monitoraggio richiesto e chi risponde al telefono alle 16:30 di un venerdì.
Scrivetevelo: un nome, un numero, un contatto CSIRT, appuntato da qualche parte dove tutti possano trovarlo. Rispettate le regole. Comply.Land vi aiuta a delineare le linee di segnalazione all’interno della vostra azienda, e vi offre i tracker integrati delle vulnerabilità sfruttate. Potrebbe volerci del tempo per farlo correttamente, ma ce ne vorrà ancora di più per spiegare perché non l’avete fatto.
Dicembre 2027 può ancora sembrare lontano. Per la maggior parte delle imprese, però, il budget del prossimo anno è già in fase di elaborazione. Chiedete al vostro team finanziario di stanziare una cifra mentre il budget è ancora aperto.
Comply.Land, un’iniziativa di CrabNebula Ltd., l’azienda di conformità con sede a Malta, consiglia i produttori esattamente su questo tipo di obbligo, dal primo allarme delle 24 ore fino al rapporto finale. Il suo fondatore, Daniel Thompson-Yvetot, siede nel comitato tecnico che redige gli standard armonizzati dell’UE per il CRA come Rapporteur ETSI, e ha scritto uno dei primi libri sull’Atto, Manufacturing European Software.
Fonte: Times of Malta: https://timesofmalta.com/article/attack-won-t-read-a2.1134519
Credit foto di copertina: Mathias Duck, Designer, CrabNebula


Malta ribadisce ad Abela il sostegno all’Ucraina al summit della Crimea Platform

CNEL, Brunetta presenta il nuovo libro di Tria e Arcelli su Bretton Woods

Malta, filiera elettrodomestici in crisi: Urso chiede all’UE un piano d’azione

Pfizer, Urso convoca nuovo incontro al Mimit sul futuro dello stabilimento

Ericsson Genova, licenziamenti: Urso convoca le parti al Mimit il 5 ottobre